
登录、验证码、权限弹窗——这些专为「等人来」设计的关卡,一周内被三款产品从三个方向改写。问题不再是 AI 能不能过去,而是谁来画这条线。
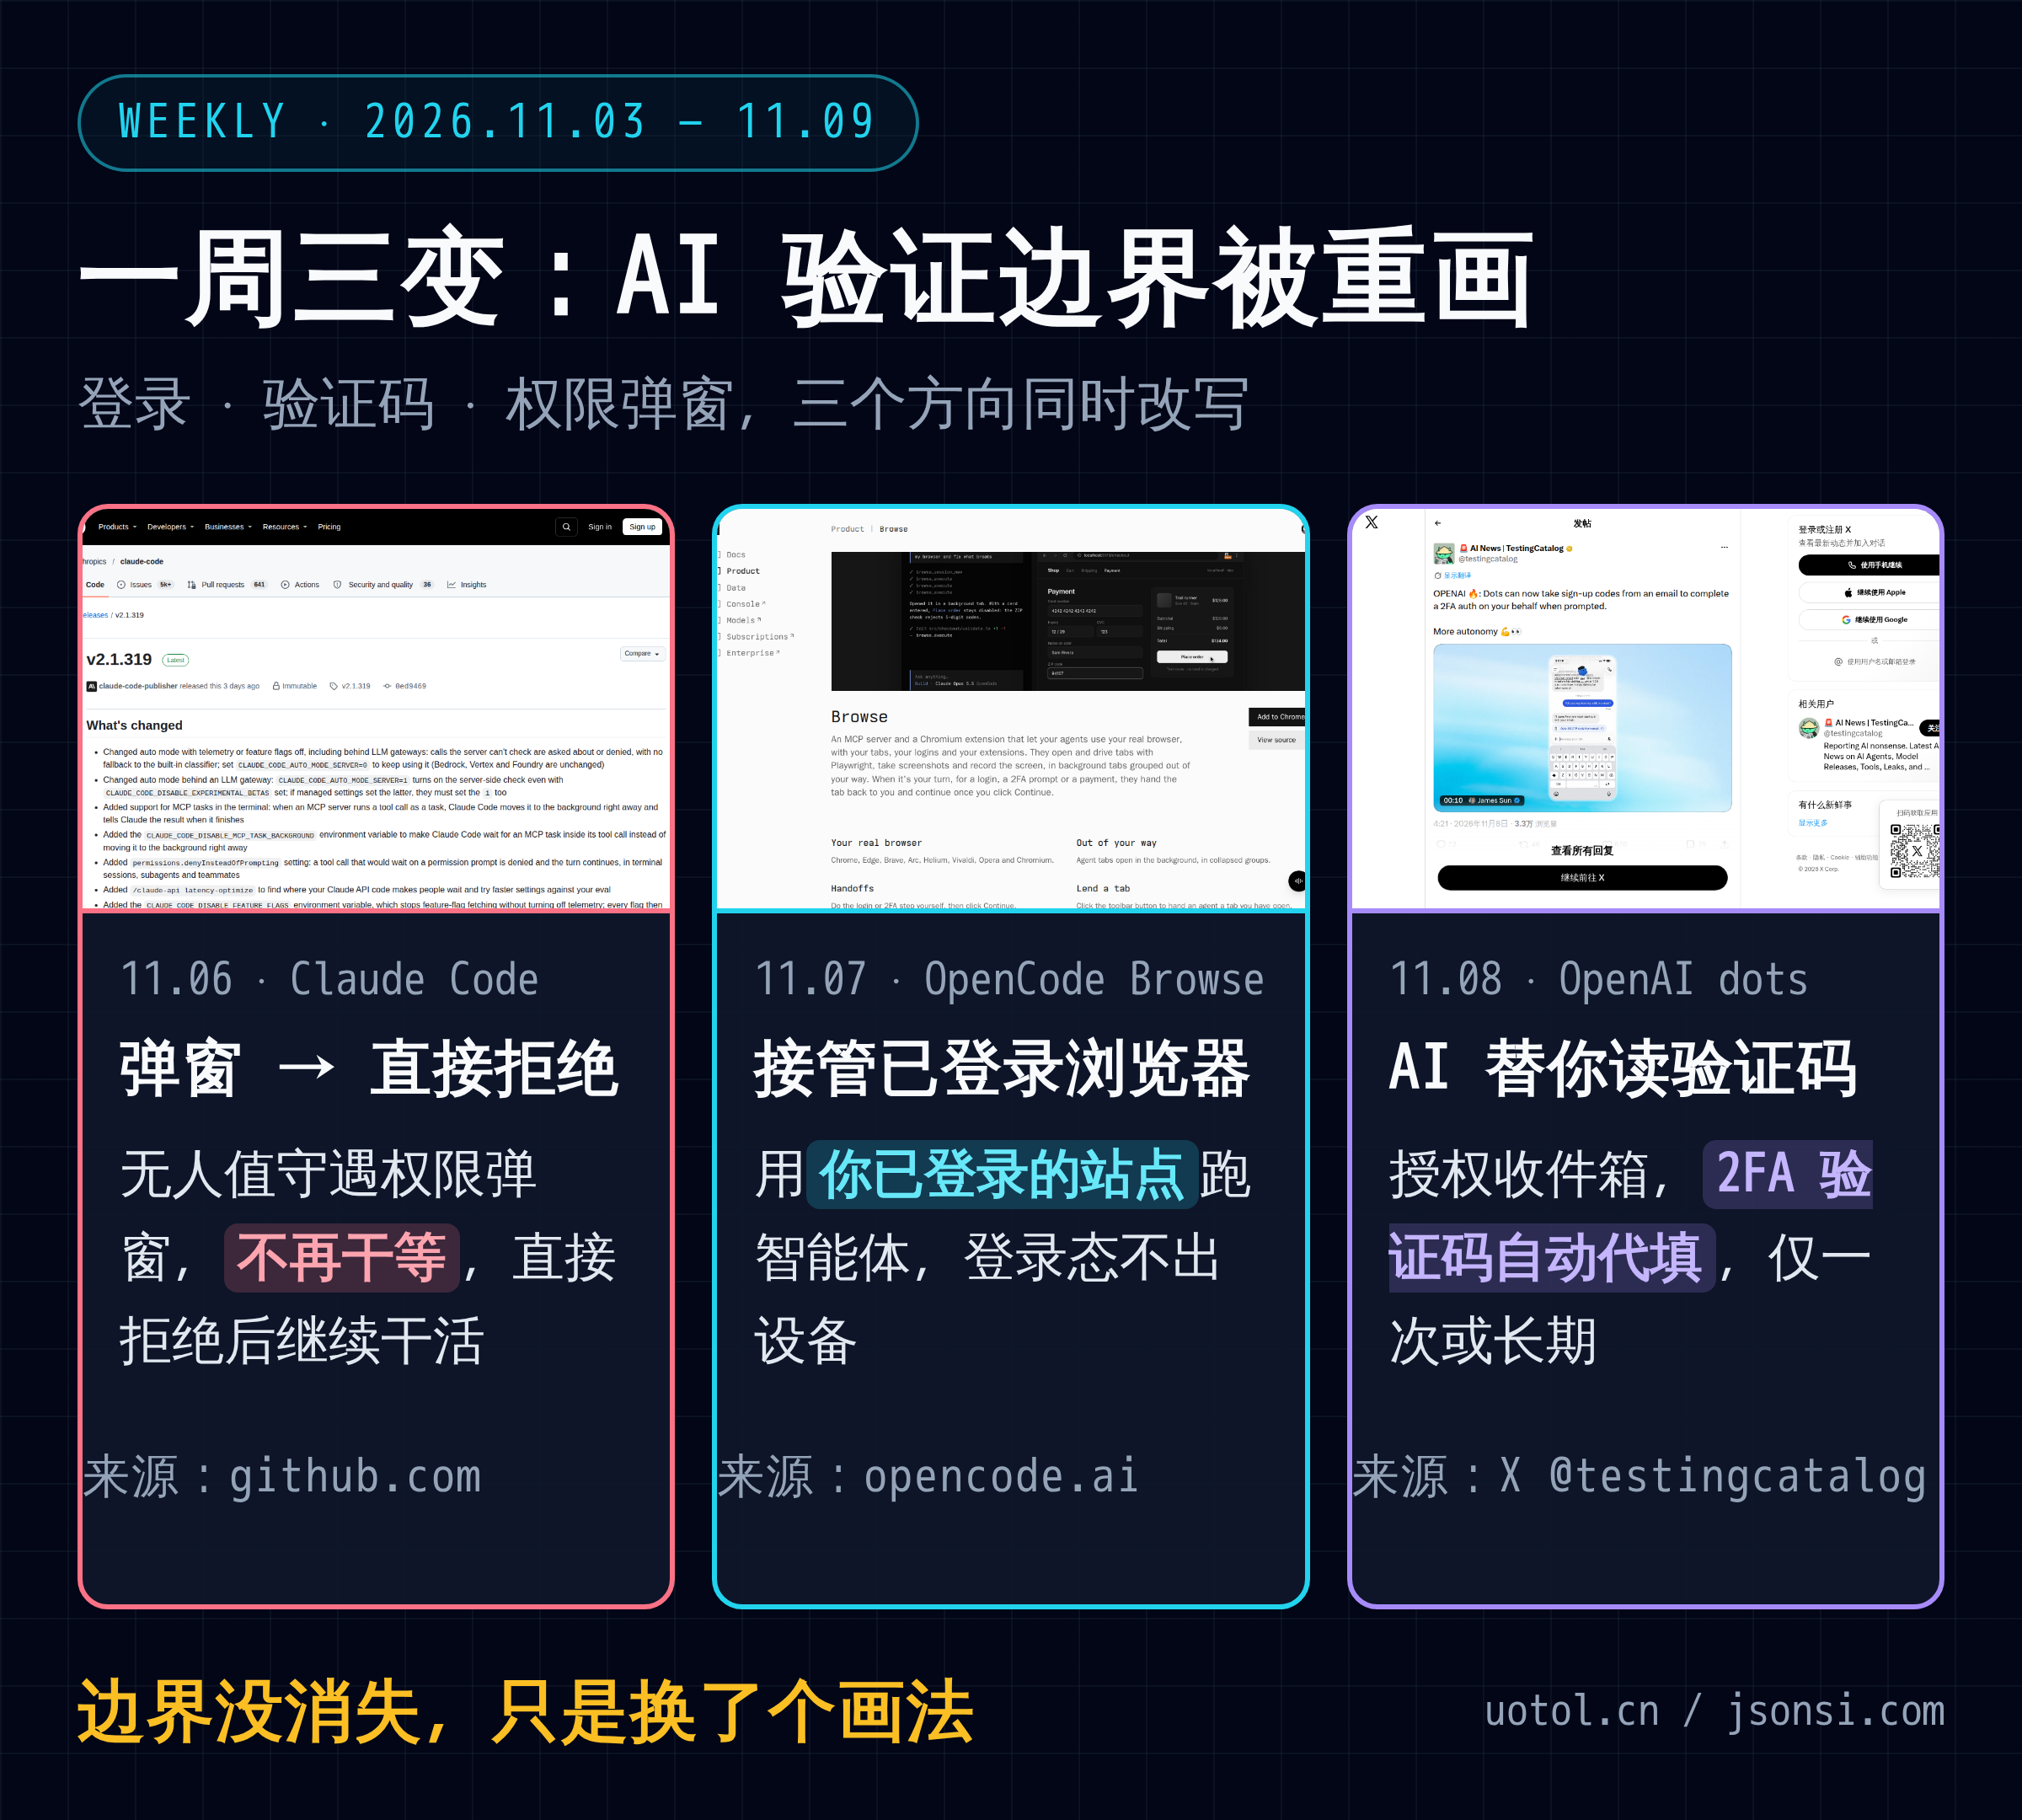
一、一周,三件事
11 月 6 日,Claude Code 2.1.319 发布,新增 permissions.denyInsteadOfPrompting:无人值守的会话遇到权限弹窗,不再干等,直接拒绝这次调用,然后继续干活。
11 月 7 日,OpenCode 发布 Browse:一个 MCP 服务器加 Chromium 扩展,让智能体直接开你的浏览器——用你已登录的站点、你的标签页、你的插件。它不绑定单一客户端,Claude Code、Cursor、Codex、Zed 都能接。
同一周,OpenAI 产品团队宣布 dots 升级:登录要求验证码时,可以授权它从绑定的收件箱里读验证码,替你填进去,可选仅用一次或长期自动填充。
二、两条路线:拿钥匙,还是用身份
dots 走「代理」路线:验证码发到 AI 能读的邮箱,读到后替你完成登录。人仍是授权方,验证动作由 AI 执行。
Browse 走「复用」路线:不碰你的密码,直接用浏览器里已有的登录态。智能体在后台分组标签页里跑 Playwright,截图、录屏、抓网络流量,都不占你的窗口。
链路也不经过云端:MCP 服务器把命令交给本机 127.0.0.1 的中继,扩展在你的浏览器里执行,登录态不出设备。
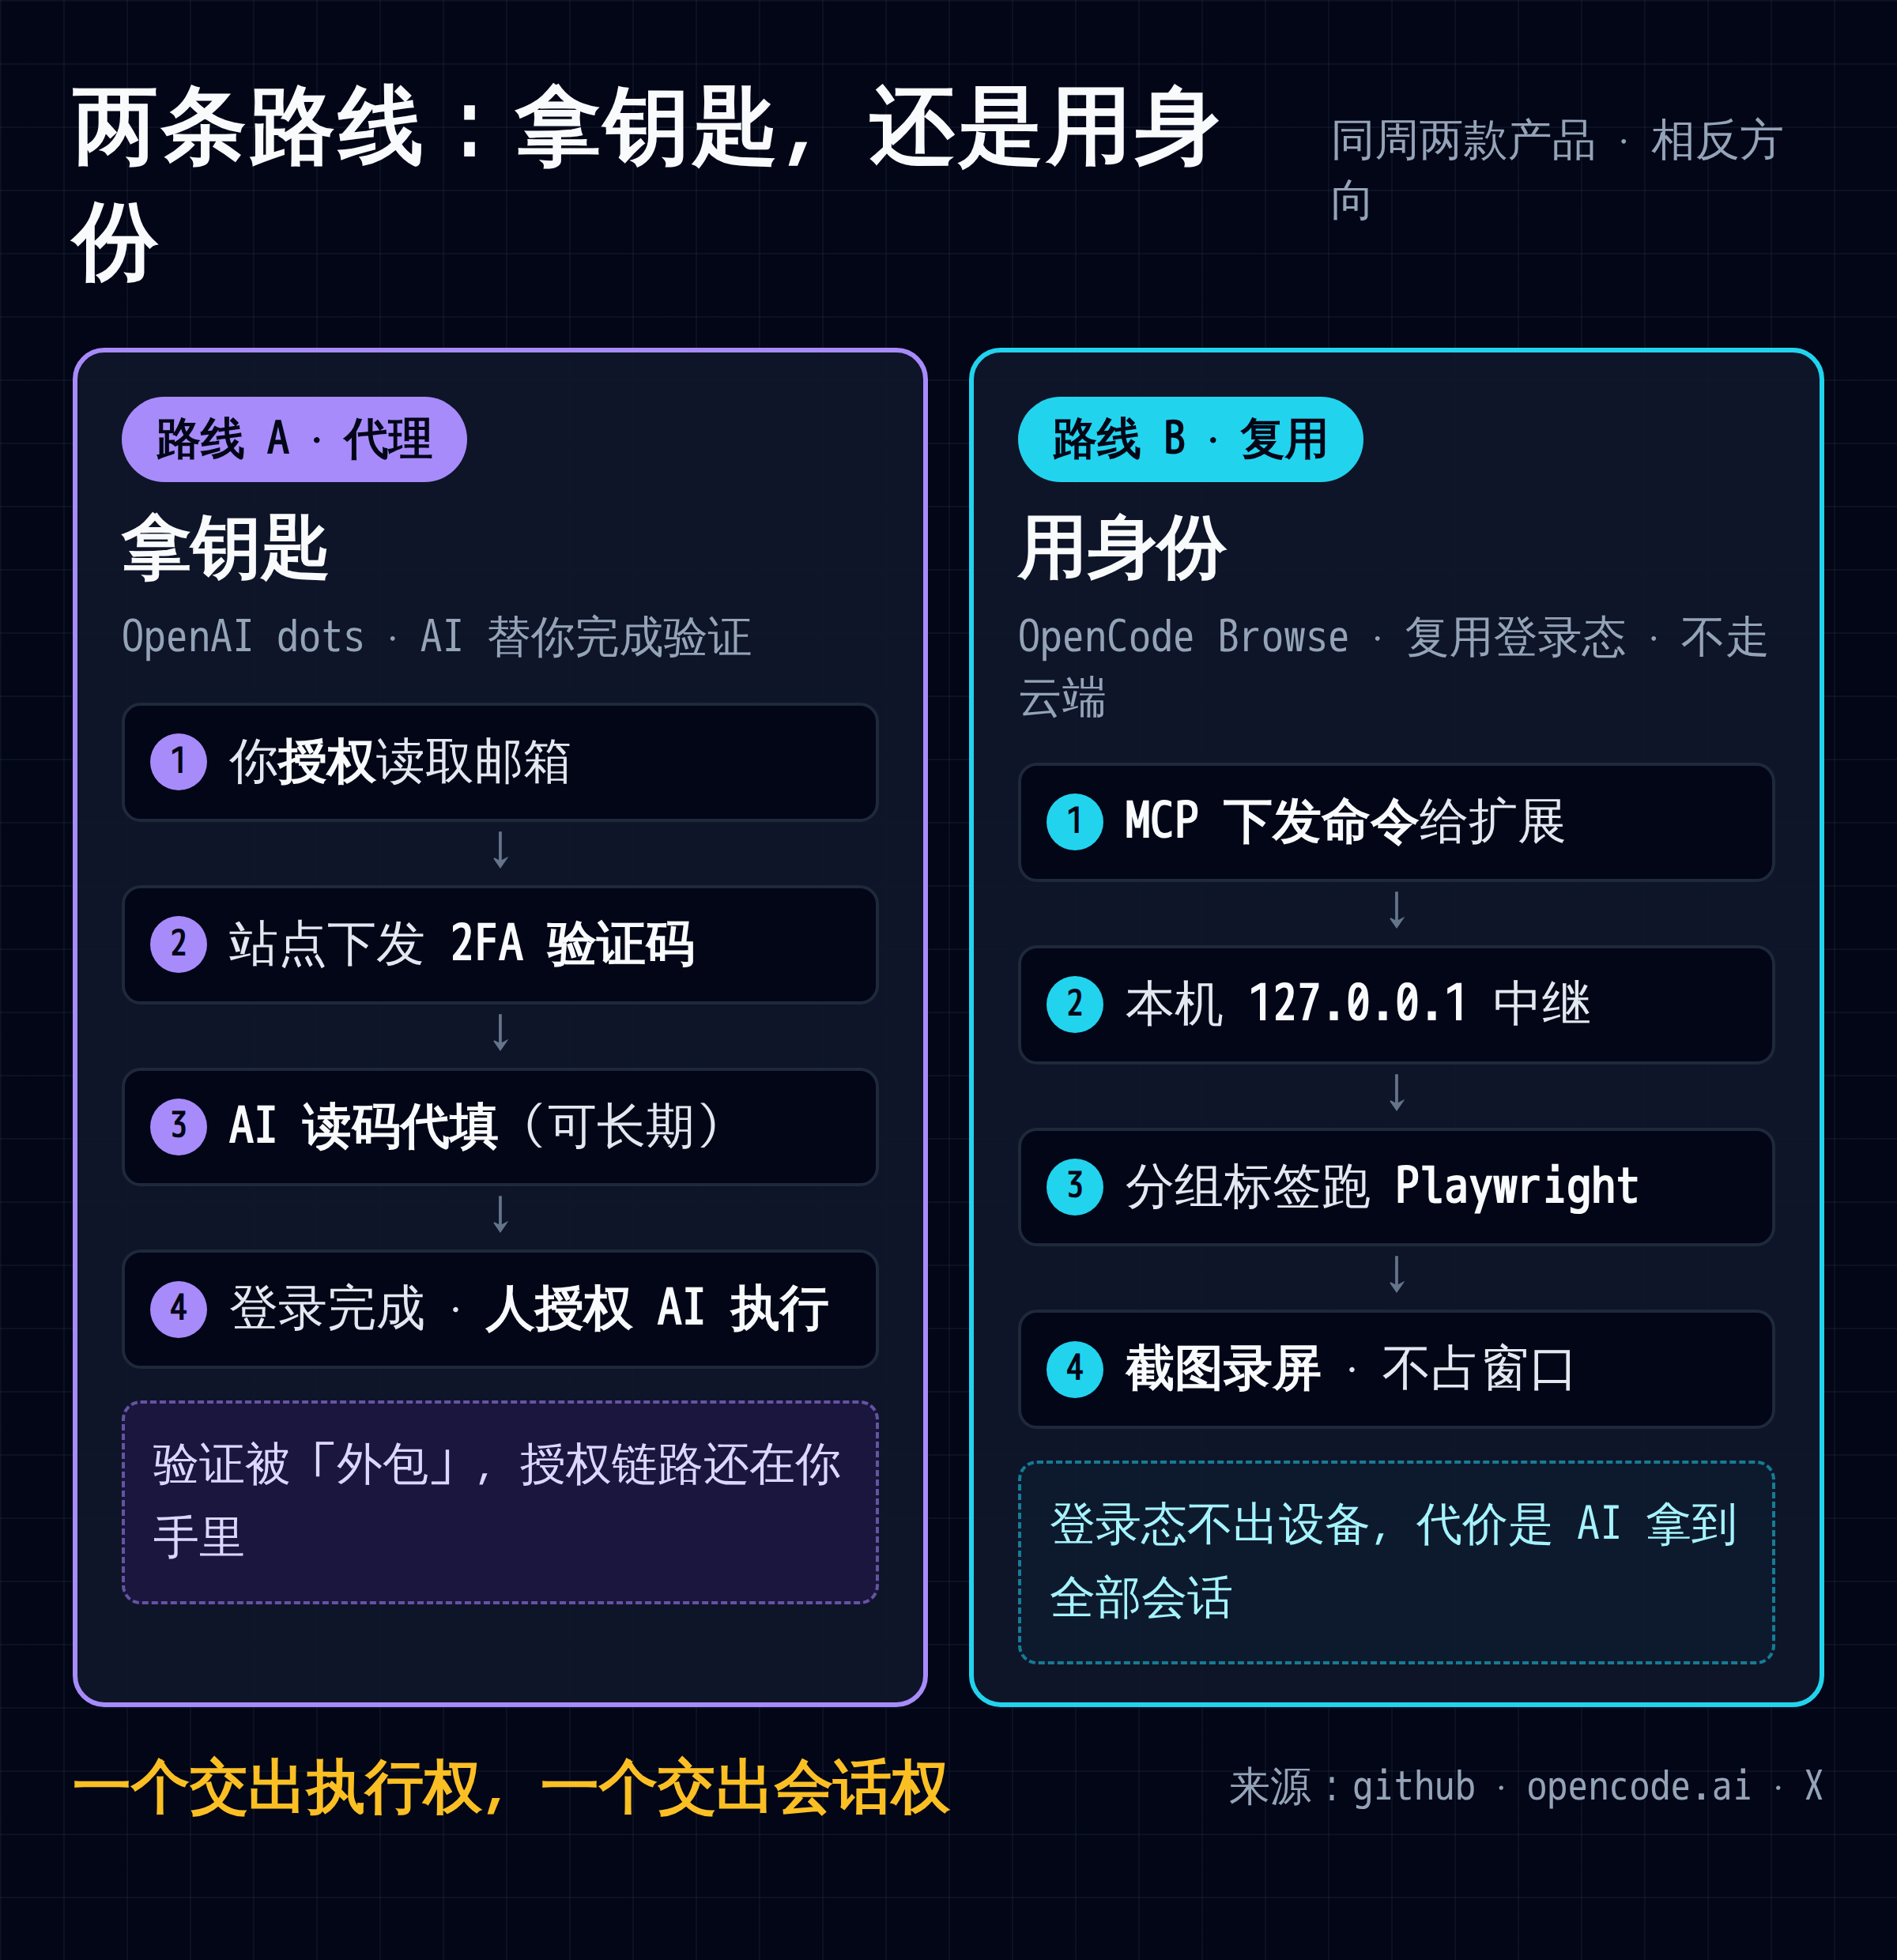
两条路的共同点:省掉「人手动过验证」这一步。代价是信任交出去的范围变大。
三、第三种:不问了,直接拒
Claude Code 的选择相反——不是帮 AI 过关,而是把「等人点允许」改成「直接拒绝」。
以前无人值守跑任务,卡在权限弹窗上只能干等;全开 bypassPermissions 又太危险,删文件、写外部服务都畅通无阻。新设置给了中间态:
- 白名单内的工具:照常自动跑
- 白名单外的调用:直接断掉,回合不中断
- Claude 知道这步没做成,接着做别的
配合同版本把 MCP 长任务立刻移到后台,无人值守的会话从「等一个人」变成「按策略走」。
四、边界从「能不能过」变成「谁来画线」
三个产品回答的是同一个问题:验证关卡前,AI 到哪一步必须停下来。
Browse 的答案最直白:登录、2FA、支付三类操作,标签页交还给你,你点 Continue 它才继续;再配一份站点白名单,把会话限制在指定域名内。
但妥协写在自己的文档里:Browse 支持存 TOTP 种子让 AI 自己填动态码——存了种子,2FA 就退化成单因子,官方的建议是能交还就交还。
验证码的分量正在转移。当 AI 能读你的收件箱、能用你的登录态,「区分人机」的重量就落在授权方式和审计上,而不是那串数字本身。接下来值得盯的,是各家怎么定义「必须人来」的那几个动作。
参考来源
- Claude Code v2.1.319 changelog(2026-11-06):https://github.com/anthropics/claude-code/releases/tag/v2.1.319
- OpenCode Browse 产品页(2026-11-07):https://opencode.ai/product/browse
- anomalyco/browse README:https://github.com/anomalyco/browse
- TestingCatalog — dots 读取邮箱验证码:https://x.com/testingcatalog/status/2119163315687731405
- Epoch 0 — 2026-11-08 每日摘要:https://epoch0.tokyo/daily/2026-11-08/en